Разработка
Нативные OTA-обновления в Android: что можно исправить без выпуска нового APK
Практическое руководство по архитектуре обновлений в Android: Play In-App Updates, Remote Config, server-driven UI, ограничения на динамический код и причины, по которым механизм Code Push во Flutter не имеет прямого аналога в нативной разработке на Kotlin.
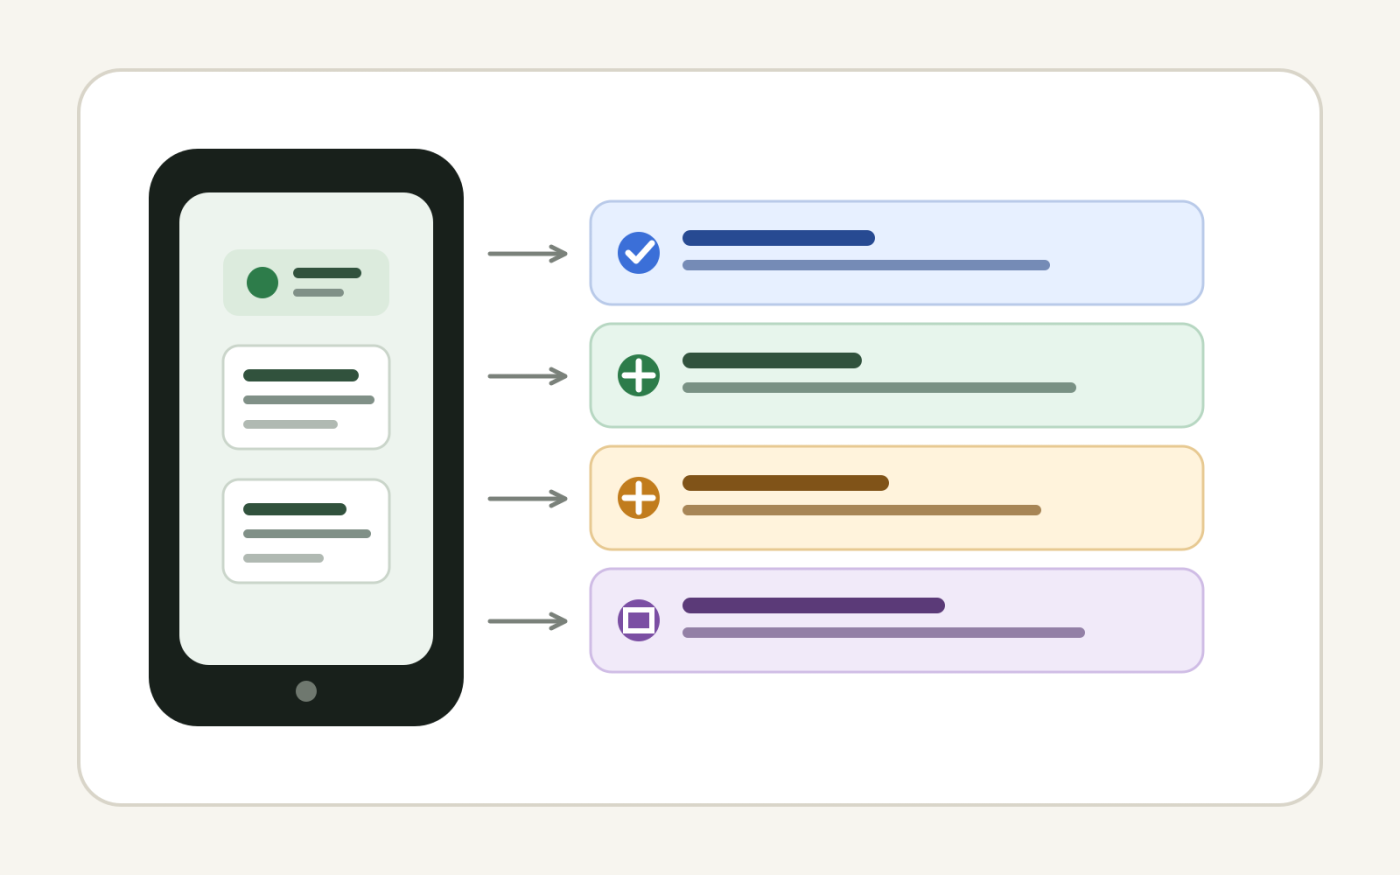
Обновления «по воздуху» звучат как простое продуктовое требование: исправлять проблемы в рабочей версии, не дожидаясь, пока пользователи установят очередное обновление приложения. Однако в нативном Android выражение OTA-обновление может означать несколько совершенно разных механизмов. Одни являются стандартными возможностями платформы. Другие обновляют конфигурацию или содержимое, а не исполняемый код. Третьи напрямую затрагивают границы безопасности и правила магазина приложений.
Это различие важно, потому что у нативного приложения на Kotlin нет прямого аналога всех систем доставки кода, доступных в других мобильных стеках. Рабочее Android-приложение может менять удивительно много аспектов своего поведения без нового APK, но безопасная архитектура обычно не заключается в загрузке заменяющего Kotlin- или DEX-кода с собственного сервера.
Поэтому полезный вопрос звучит не так: «Как добавить OTA в Android?», а так:
Что именно должно меняться после выпуска приложения и какой слой должен отвечать за это изменение?
Как только требование правильно классифицировано, варианты реализации становятся гораздо понятнее.
OTA — это результат, а не одна технология
Команды часто объединяют четыре разных задачи обновления под одним названием:
| Требование | Лучший механизм |
|---|---|
| Доставить новый подписанный бинарный файл Android | Выпуск через Google Play + In-App Updates |
| Изменить доступность функций или пороговые значения | Удалённая конфигурация / флаги функций |
| Изменить тексты, данные каталога, формы или содержимое, управляемое сервером | Содержимое, получаемое через API |
| Изменить компоновку в рамках заранее определённых компонентов | Server-driven UI с ограниченной схемой |
| Заменить произвольный Kotlin/DEX/нативный код | Обычно требуется новый выпуск приложения |
Такая классификация полезнее, чем начинать с SDK для доставки кода. Она позволяет подобрать механизм обновления пропорционально тому, что действительно меняется.
Если проблему в рабочей версии можно исправить изменением тайм-аута, отключением функции, переключением конечной точки API или скрытием проблемного сценария, доставка полного бинарного файла избыточна. Но если исправление меняет Activity, нативный SDK, миграцию Room, декларацию разрешений или поведение скомпилированного Kotlin-кода, правильной границей обычно является обычный выпуск новой версии приложения.
Тот же подход, основанный прежде всего на рисках, применим и к развёртыванию в целом. Надёжный мобильный релиз зависит не столько от одного хитрого механизма обновления, сколько от грамотно выполненного технического развёртывания с чётким распределением ответственности, проверкой и путями отката.
Вариант 1: используйте Google Play In-App Updates для новых бинарных файлов
Для приложений, распространяемых через Google Play, наиболее прямой нативный путь обновления — Play In-App Updates API. Google предоставляет этот API для приложений на Kotlin и Java через библиотеку обновлений Play Core.
Важная деталь: In-App Updates не обходит процесс выпуска через магазин. Новая версия всё равно проходит через Google Play. API лишь улучшает пользовательский опыт обнаружения и установки доступного обновления прямо внутри приложения.
Android поддерживает два основных варианта взаимодействия с пользователем:
- Гибкие обновления загружаются, пока пользователь продолжает пользоваться приложением, а завершить установку можно позже.
- Немедленные обновления показывают блокирующий сценарий обновления, если продолжать работу на старой версии нельзя.
Благодаря этому In-App Updates полезны при нарушениях совместимости, обновлениях, связанных с безопасностью, обязательных миграциях серверной части или важных исправлениях, где скорость перехода пользователей на новую версию имеет значение. Но это не механизм изменения скомпилированного кода независимо от магазина.
Простая архитектура может выглядеть так:
Приложение запускается
↓
Проверяем наличие обновления в Play
↓
Определяем политику обновления
├── необязательное → гибкий сценарий
└── обязательное → немедленный сценарий
↓
Google Play доставляет подписанное обновление
Решение о политике обновления по возможности должно находиться вне интерфейса. ViewModel или отдельный сценарий использования может определять, допустима ли текущая версия, а Activity — отвечать за контракт интерфейса обновления Play.
Вариант 2: вынесите аварийные переключатели в удалённую конфигурацию
Многие запросы на «нативный OTA» на самом деле являются запросами на оперативное управление.
Представьте релиз, в котором новый сценарий оформления заказа начинает сбоить у части пользователей. Если приложение уже поддерживает удалённо управляемый фиче флаг, команда может мгновенно отключить этот сценарий, пока готовится полноценное исправление в бинарном файле.
Полезные удалённо управляемые значения включают:
- включение и отключение функций,
- проценты постепенного развёртывания,
- пороговые значения тайм-аутов API,
- минимально поддерживаемую версию,
- баннеры о технических работах,
- выбор конечной точки API из заранее одобренного набора,
- варианты экспериментов,
- аварийные выключатели рискованных функций.
Критически важное правило проектирования: удалённая конфигурация должна выбирать между возможностями, уже поставленными внутри бинарного файла. Она не должна превращаться в импровизированный язык программирования.
Например:
data class RuntimePolicy(
    val newCheckoutEnabled: Boolean,
    val minimumSupportedVersion: Int,
    val requestTimeoutSeconds: Int,
)
Сервер может менять значения, но приложение по-прежнему определяет, что именно этим значениям разрешено делать.
Это даёт важное свойство рабочей системы: некоторые инциденты можно смягчить за считанные минуты, не превращая приложение в платформу для удалённого выполнения кода.
Вариант 3: сделайте содержимое управляемым сервером
Тексты, каталоги товаров, часто задаваемые вопросы, сообщения онбординга, карточки кампаний и многие бизнес-правила — это данные. Их необязательно жёстко встраивать в APK.
Если продукт часто меняет такие данные, лучше изначально моделировать их как содержимое, которым управляет сервер.
Граница может быть такой простой, как ответ API:
{
  "title": "Scheduled maintenance",
  "message": "Some transfers may be delayed.",
  "severity": "warning"
}
Нативное приложение отвечает за отображение и разрешённое поведение. Серверная часть — за актуальное содержимое.
С точки зрения пользователя это тоже технически OTA-изменение, но исполняемый код не менялся. Такой подход ещё и проще тестировать, потому что клиент может проверять ответ на соответствие стабильному контракту.
Для устойчивых приложений кэшируйте последнее корректное содержимое, отклоняйте неподдерживаемые версии схем, задавайте безопасные значения по умолчанию и обрабатывайте некорректные удалённые данные безопасным отказом, а не падением экрана.
Вариант 4: используйте ограниченный Server-Driven UI, когда нужно менять компоновку
Интерфейс под управлением сервера развивает ту же идею от содержимого к композиции.
Вместо отправки сервером произвольной исполняемой логики он присылает декларативную схему, использующую компоненты, уже существующие в приложении:
{
  "screen": "promotion",
  "components": [
    { "type": "heading", "text": "Weekend offer" },
    { "type": "product_grid", "source": "featured" },
    { "type": "button", "action": "open_checkout" }
  ]
}
Android-клиент сам определяет, какие типы компонентов и действия допустимы. Неизвестные компоненты можно игнорировать или заменять безопасным запасным вариантом.
Такая архитектура может уменьшить давление на частоту релизов для сильно динамических экранов, но у неё есть реальные издержки:
- версионирование схем,
- гарантии доступности,
- согласованность аналитики,
- инструменты предварительного просмотра,
- кэширование и работа без сети,
- обратная совместимость,
- более сложное тестирование.
Поэтому Server-driven UI — это не «бесплатный OTA». Он обменивает частоту выпуска новых бинарных файлов на дополнительную сложность платформы.
Почему загрузка нового Kotlin- или DEX-кода — это уже другая категория
Нативный Android-код в итоге превращается в исполняемые артефакты, например DEX-файлы и нативные библиотеки. Загрузка заменяющего исполняемого кода из удалённого источника существенно меняет модель безопасности.
Рекомендации Android по безопасности настоятельно не советуют динамически загружать код извне APK приложения, поскольку это повышает риск внедрения и подмены кода, а также усложняет проверку и управление версиями.
Политика Google Play в отношении злоупотребления устройствами и сетью ещё важнее для приложений, распространяемых через Play. В ней говорится, что приложение из Google Play не может обновлять себя вне механизма обновления Google Play и не может загружать исполняемый код, например DEX, JAR или .so, из другого источника. Политика описывает исключение для кода, выполняемого в виртуальной машине или интерпретаторе при определённых условиях, но это не является общим разрешением на создание неограниченной системы удалённой доставки нативного кода.
Поэтому такая собственная схема требует немедленной критической оценки:
Нативное Android-приложение
↓
загрузить patch.dex с частного сервера
↓
динамически загрузить классы
↓
заменить поведение рабочей версии
Даже если технически это можно заставить работать, техническая возможность не означает, что это разумная архитектура распространения.
Также стоит учитывать общую тенденцию платформы к усилению защиты. Рекомендации Android по безопасности всё сильнее отталкивают разработчиков от динамически загружаемого кода с возможностью записи, укрепляя принцип: обновления исполняемого кода должны оставаться под строгим контролем.
Почему Shorebird ощущается иначе
У Flutter-разработчиков есть более наглядный пример промышленной доставки кода — Shorebird. Shorebird использует модифицированный движок Flutter, который умеет загружать и применять исправления к Dart-коду. В документации описана поддержка Android и поясняется, что исправления могут изменять код приложения на Dart, тогда как изменения нативного Java/Kotlin-кода, нативных зависимостей, ресурсов и самого движка Flutter остаются за пределами области исправления.
Такая архитектура возможна потому, что Flutter уже создаёт границу среды выполнения и движка между значительной частью Dart-кода приложения и нативной платформой.
У чисто нативного приложения на Kotlin такой границы по умолчанию нет.
Вот ключевое сравнение:
| Возможность | Нативный Android | Flutter + Shorebird |
|---|---|---|
| Обновление полного бинарного файла приложения | Выпуск через Play | Выпуск через магазин |
| Запрос/установка обновления из магазина внутри приложения | Play In-App Updates | Механизм конкретного магазина |
| Изменение удалённых флагов/содержимого | Да | Да |
| Исправление кода приложения на Dart | Неприменимо | Поддерживается Shorebird |
| Исправление нативного Java/Kotlin-кода | Ожидается новый бинарный файл | Исправлениями Shorebird не поддерживается |
| Исправление нативного SDK или манифеста | Ожидается новый бинарный файл | Ожидается новый бинарный файл |
FAQ Shorebird по Code Push также описывает практические границы исправлений и ограничения правил магазинов приложений, которые всё равно применяются к процессам доставки кода.
Поэтому полезный вывод из Shorebird не в том, что «нативному Android нужен клон Shorebird». Вывод в том, что нужно определить стабильную границу среды выполнения и чётко понимать, что внутри неё можно безопасно менять.
Более удачная архитектура обновлений для нативного Android
Для большинства рабочих приложений на Kotlin многоуровневый подход надёжнее произвольной доставки кода:
Слой 1: бинарный файл из магазина
Kotlin, Compose/XML, нативные SDK, манифест, миграции базы данных
↓
Слой 2: политика рантайма
Флаги функций, аварийные выключатели, минимальная версия, управление развёртыванием
↓
Слой 3: удалённое содержимое
Тексты, каталоги, конфигурация, кампании
↓
Слой 4: ограниченный Server-driven UI
Только если продукту действительно нужна динамическая композиция
У каждого слоя своя скорость выпуска и свой профиль риска.
Это также упрощает понимание CI/CD. Изменения бинарного файла проходят через самые строгие этапы сборки и тестирования. Изменения конфигурации могут проходить проверку схемы и поэтапное развёртывание. Изменения содержимого — редакционную проверку. Данные серверного интерфейса — контрактные тесты и предварительный просмотр.
Цель не в том, чтобы все слои развёртывались с одинаковой скоростью. Цель — сделать так, чтобы самый безопасный слой, способный решить проблему, мог развернуться достаточно быстро.
Спроектируйте откат до того, как начнёте проектировать OTA
Быстрая доставка без быстрого восстановления — это не зрелая система обновлений.
Прежде чем добавлять любой механизм удалённого управления, определите его поведение при откате:
- Что произойдёт, если сервис конфигурации недоступен?
- Кэшируется ли последнее заведомо корректное значение?
- Можно ли независимо отключить отдельную функцию?
- Может ли некорректное содержимое привести к падению приложения при запуске?
- Знает ли сервер, на какие версии клиентской схемы он нацелен?
- Может ли аварийный выпуск нового бинарного файла переопределить удалённое состояние?
Для конфигурации предпочитайте типизированные значения по умолчанию и ограниченные диапазоны. Для интерфейса под управлением сервера версионируйте схемы и отклоняйте неподдерживаемые действия. Для выпусков через Play при необходимости используйте поэтапное развёртывание и отслеживайте частоту ошибок отдельно для каждой версии.
Механика выпуска также должна быть связана с вашим общим циклом обратной связи CI/CD, чтобы быстрое временное решение не становилось оправданием для обхода тестов при подготовке постоянного исправления.
Выбирайте минимальную область обновления, которая решает проблему
Самая сильная стратегия OTA для нативного Android обычно представляет собой набор намеренно ограниченных механизмов, а не один универсальный исправитель.
Используйте Play In-App Updates, когда пользователям нужна новая подписанная версия приложения. Используйте флаги функций и удалённую конфигурацию для оперативных переключателей. Действительно динамическое содержимое выносите за API. Рассматривайте ограниченный интерфейс под управлением сервера только тогда, когда польза для продукта оправдывает сложность схем и тестирования. А загрузку произвольного исполняемого кода воспринимайте как границу безопасности и правил магазина, а не как короткий путь вокруг процесса выпуска.
Такой подход может звучать менее волшебно, чем «мгновенно исправлять что угодно», но в итоге система получается проще для защиты, тестирования, отката и объяснения.
Для нативного Android это часто более полезное определение OTA: не устранить релизы как таковые, а сократить число производственных проблем, для решения которых действительно требуется новый релиз.
-

 Новости3 недели назад
Видео и подкасты о мобильной разработке 2026.35
-

 GitHub3 недели назад
Lucide Swift — типобезопасные Lucide иконки с векторным рендерингом
-

 Устройства3 недели назад
Hugging Face представил Microduck — небольшого двуногого робота в форме утёнка
-

 Разработка4 недели назад
Забавные анимации с меш-градиентами в Jetpack Compose 1.12