Новости
В Pixel использовали уязвимости нулевого дня
Подобные ошибки нередко эксплуатируют компании, занимающиеся средствами слежки, в том числе разработчики шпионского ПО, которые продают государственным структурам и правоохранительным органам доступ к программам для похищения данных.
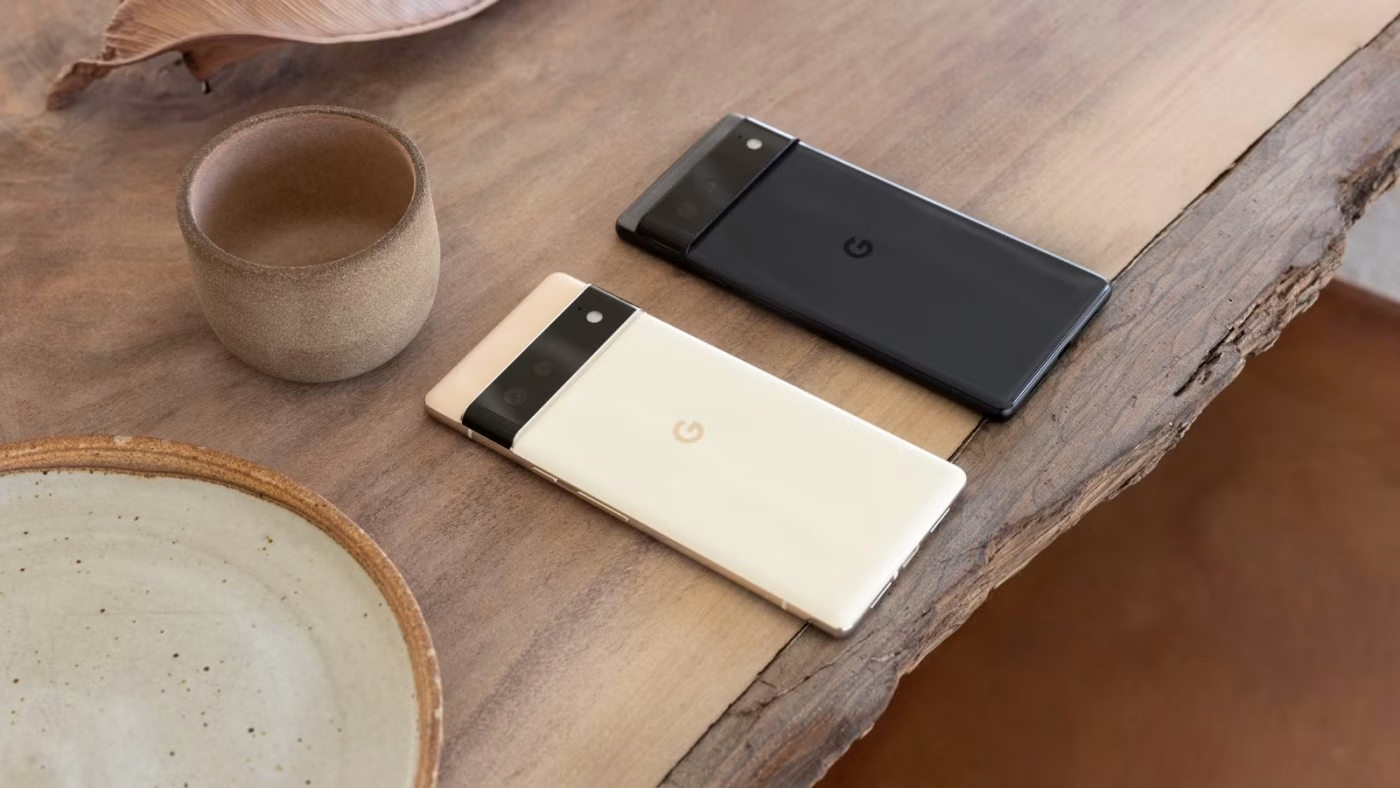
Google заявил, что ошибка в программном обеспечении смартфонов Pixel использовалась в ограниченных и целевых кибератаках. Во вторник компания сообщила, что уязвимость, отслеживаемая под идентификатором CVE-2026-58704, уже исправлена.
Согласно ограниченной информации об уязвимости, ошибка была обнаружена в модеме смартфонов Pixel, который отвечает за подключение устройства к интернету. Эксплуатация уязвимости могла позволить злоумышленнику выйти за пределы изолированной среды модема и получить доступ к более широкому набору данных смартфона. Такой тип уязвимости называется повышением привилегий.
Уязвимость можно было эксплуатировать скрытно и без какого-либо взаимодействия со стороны владельца смартфона — в рамках так называемой «zero-click» атаки. То есть жертве не нужно было переходить по ссылке или открывать файл.
Google не сообщил, кто именно использовал эту уязвимость, а представитель компании не ответил на запрос о комментарии. Подобные ошибки нередко эксплуатируют компании, занимающиеся средствами слежки, в том числе разработчики шпионского ПО, которые продают государственным структурам и правоохранительным органам доступ к программам для похищения данных.
-
 Разработка1 неделя назад
Даем ИИ видеть SwiftUI: Xcode Preview MCP на практике — проблемы и надежды
-

 Новости2 недели назад
Видео и подкасты о мобильной разработке 2026.39
-

 Новости3 недели назад
Видео и подкасты о мобильной разработке 2026.38
-

 Новости6 дней назад
Видео и подкасты о мобильной разработке 2026.40