Видео и подкасты для разработчиков
Спрятаться у всех на виду: как современные вирусы под Android избегают декомпиляции, анализа и изучения кода
Расскажу и покажу, как это работает, на чём основано и как подобные приложения разбирать и изучать.
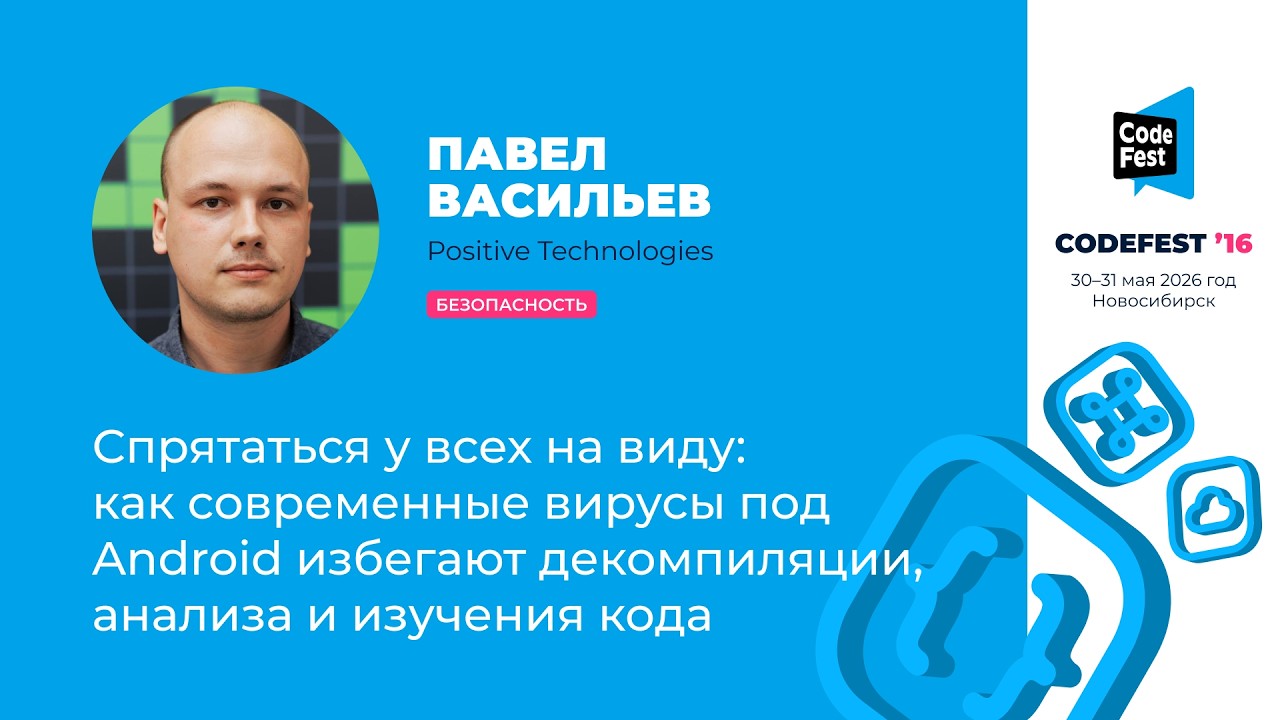
Современное вредоносное ПО под Android в 2026 году массово использует техники, позволяющие ему ускользать от анализа в песочницах, антивирусах, декомпиляторах и самой ОС. Расскажу и покажу, как это работает, на чём основано и как подобные приложения разбирать и изучать.
В докладе будут рассмотрены техники, использованные авторами вредоносного ПО для достижения этого эффекта:
- почему обычный apk файл не может открыть ни декомпилятор, ни обычный архиватор
- почему файлы приложения не могут ни разобрать, ни собрать стандартные утилиты android build tools
- почему не получается прочитать манифест и узнать список объявленых компонентов приложения
- почему Android может не увидеть приложение и не показать пользователю его иконку
- как можно починить подобные приложение до состояния, в котором их станет возможно разбирать, исследовать и изучать
Если вы нашли опечатку - выделите ее и нажмите Ctrl + Enter! Для связи с нами вы можете использовать info@apptractor.ru.
-

 Новости4 недели назад
Видео и подкасты о мобильной разработке 2026.34
-

 GitHub2 недели назад
Lucide Swift — типобезопасные Lucide иконки с векторным рендерингом
-

 Новости3 недели назад
Видео и подкасты о мобильной разработке 2026.35
-

 Разработка4 недели назад
Senior инженеры замолчали, и вот почему это плохой знак